本文详解Hermes Agent v0.21.0版本更新,聚焦多Agent群聊协作、持久记忆及MCP优化,帮助开发者了解开源AI助手在协作模式与安全性上的最新进展。
继“龙虾”OpenClaw之后,Nous Research旗下的Hermes Agent再次引发关注。代号“万神殿”的新版本不仅重构了Bot Mode,让多个AI助手像真人一样在群里协作,还引入了持久记忆和更精细的控制机制。这场更新被视为对Grok Bot的有力回应,也让开源Agent生态的竞争愈发激烈。
一、版本背景与社区反响
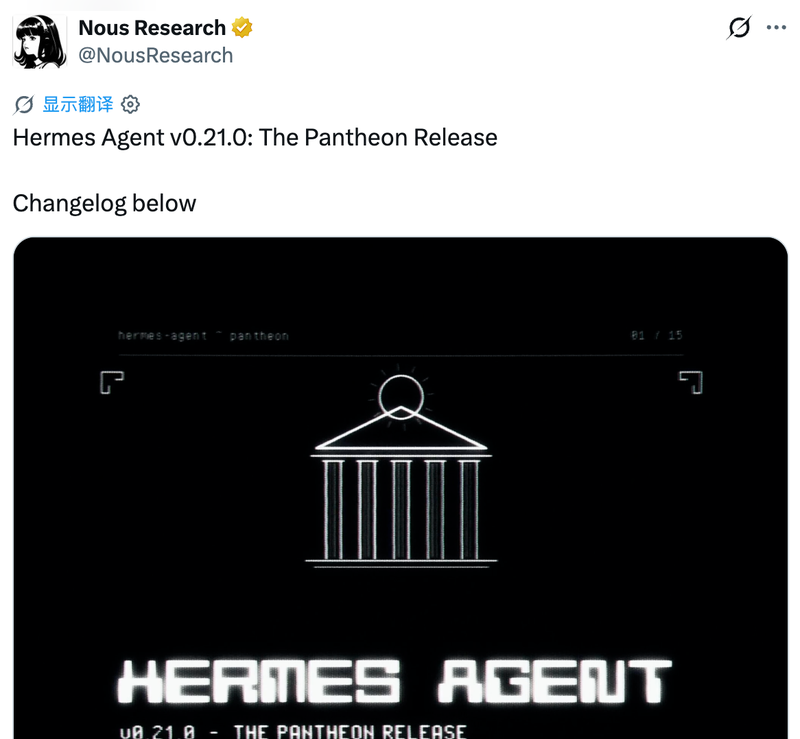
Nous Research近日正式发布了Hermes Agent v0.21.0版本,代号“Pantheon”(万神殿)。这次更新并非小修小补,而是对底层架构的一次深度重构,旨在提升多Agent协作的效率与安全性。从数据上看,此次版本合并了约2475个PR,涵盖5800次代码提交,关闭了约2100个issue,并吸引了760多名开发者参与贡献。如此庞大的工程规模,在开源AI助手领域并不多见,显示出社区对Hermes生态的高度投入。
社区对此反应热烈,不少开发者在讨论区直言Hermes“干掉了Grok Bot”。这种评价主要源于其多机器人记忆隔离机制和群聊对话模式的成熟度。相比之下,Grok Bot往往受限于高昂的订阅门槛和单一场景,而Hermes的Bot模式则更偏向开放和灵活。此外,部分资深用户认为,相较于此前引发关注的“龙虾”OpenClaw,Hermes在发布节奏和功能稳定性上显得更为成熟和稳健。随着后续章节对多Agent群聊协作及持久记忆机制的深入解析,我们将看到这些技术细节如何具体支撑起这一竞争优势。
二、多Agent群聊协作机制
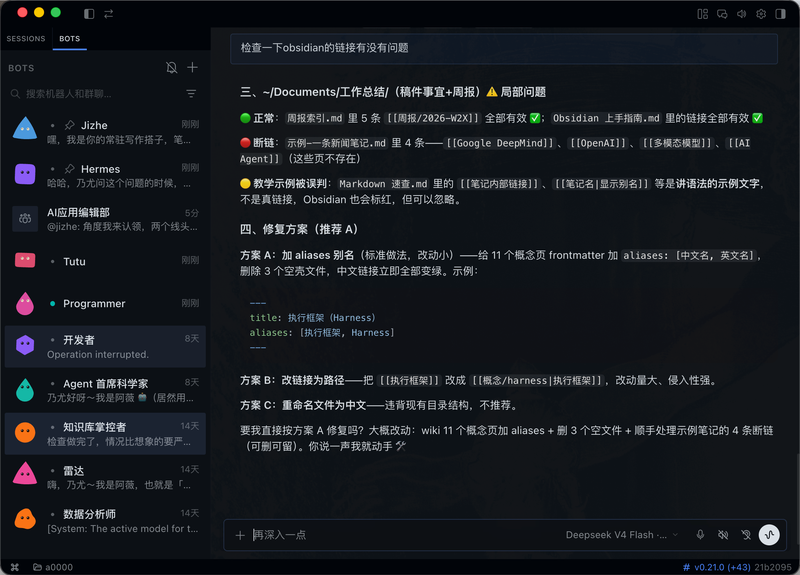
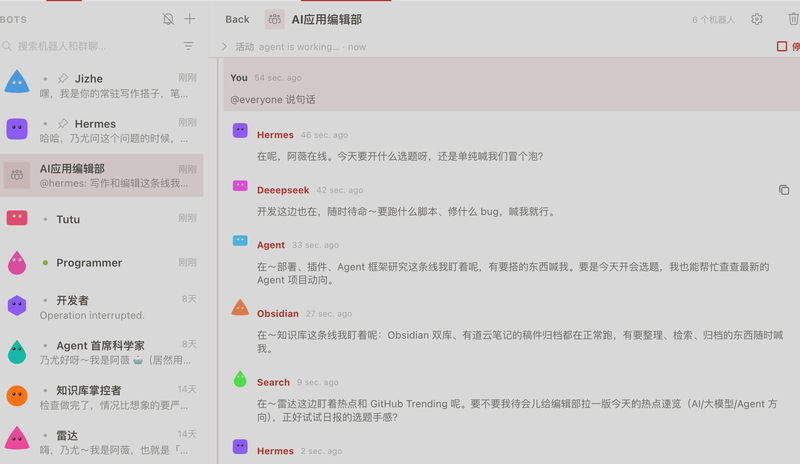
承接上文提到的协作优势,v0.21.0版本最核心的变化在于对桌面端Bot Mode界面的彻底重构。现在,用户可以像在Discord中那样创建独立的“房间”,将不同的AI Agent邀请进去进行协作。每个Bot都拥有通过确定性算法生成的独立名字和头像,当然,你也完全可以根据需求自定义这些视觉元素,甚至为群聊修改名称和封面,让协作环境更具辨识度。
在实际交互中,这种模式非常直观:在输入框中直接@指定Bot,即可让其接手特定任务。这种设计支持多人多Agent的混合协作场景,极大地提升了复杂任务的处理效率。更令人惊喜的是新增的`hermes peer`命令,它允许Agent之间通过用户名发送私信。这意味着通信不再局限于当前房间,而是可以跨越不同的Profile甚至网关,实现更深层次的Agent间数据交换与指令传递。对于需要构建复杂自动化工作流的开发者来说,这种跨实例的通信能力无疑打开了新的可能性。
注意:在使用`hermes peer`进行跨网关通信时,请确保目标Agent已正确配置了网络访问权限,否则私信可能会静默失败。
三、持久记忆与子Agent控制
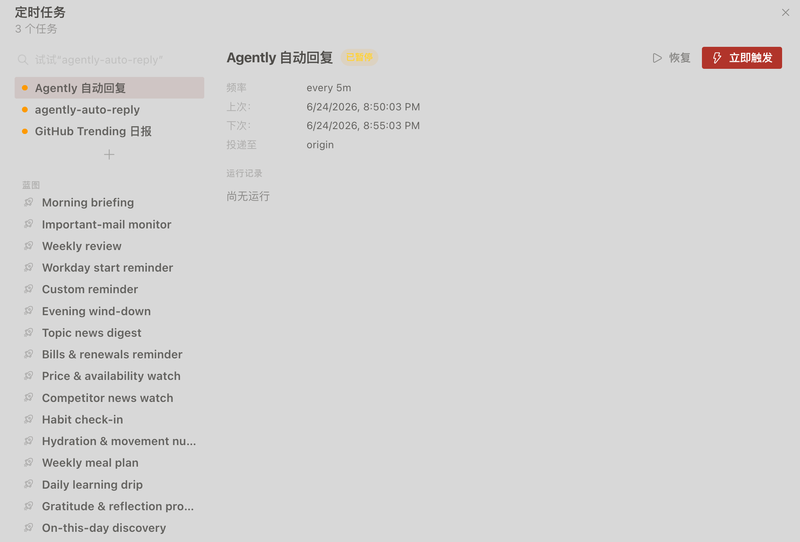
群聊解决了横向协作的问题,而持久记忆与精细控制则解决了纵向任务的稳定性难题。在v0.21.0中,Cron定时任务迎来了重大升级。开启continuity模式后,系统会为每个定时任务维护一个持久化的“记事本”。这意味着Agent不仅能记住上次执行的上下文,还能将前一次的输出作为后续运行的输入基础,彻底打破了传统定时任务“每次都是全新开始”的局限。这对于需要长期监控和状态追踪的场景来说,是质的飞跃。
为了降低这种持续运行的成本,新版本引入了智能的Token节省策略。如果是简单的监控类任务,且监测数据与上次相比无实质变化,Agent将直接跳过耗时的模型分析环节,直接复用上次结果或标记为无变化。这一机制显著降低了长期运行任务的Token消耗,对于需要24小时不间断运行的服务而言,能节省不少开支。
此外,子Agent的可控性也大幅增强。以前子任务一旦启动,用户往往只能被动等待结果,甚至中途出错也无法干预。现在,你可以在任务运行中实时查看子任务进度,发送纠偏指令调整方向,或者提前终止任务并保留已产生的部分结果。配合默认提升至250次的迭代上限和最多10个子任务并行能力,以及新增的JSON Schema输出校验,复杂长流程任务的鲁棒性和成功率都有了明显提升。
四、MCP优化与安全加固
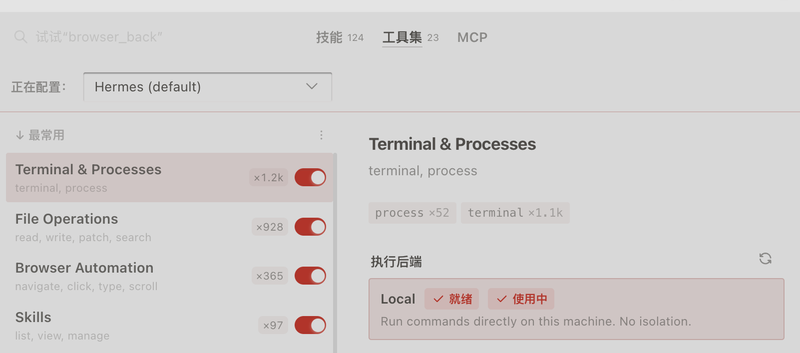
在解决协作与记忆之后,v0.21.0将重点转向了底层协议的交互效率与安全边界。对于习惯使用MCP(Model Context Protocol)的开发者而言,新版彻底摒弃了以往繁琐的手动配置流程。现在,系统提供了一个独立的MCP导入页面,你只需将配置内容拖入即可完成接入,后台会在后台自动执行健康检查,确保工具链可用。配合新的授权提醒机制,当工具调用因权限过期而失败前,系统会主动提示用户重新授权,这种前置干预有效避免了任务中断,提升了自动化流程的连贯性。
安全性是本次更新的另一核心。鉴于Agent拥有读写文件的能力,官方对AGENTS.md、技能库及记忆库等核心文件实施了严格的写入审批制。任何针对这些受保护文件的修改请求,都必须经过明确的人工确认,这从根本上阻断了通过提示词注入篡改Agent行为准则的攻击路径。同时,密钥管理也变得更加严谨,系统对终端报错、.env文件读取、检查点以及ACP日志中的敏感信息进行自动脱敏处理,防止密钥在日志泄露中被意外暴露。
在macOS环境下,权限授权逻辑也进行了重构,改用稳定的签名身份,解决了以往每次更新应用后都需要重新授予权限的麻烦。值得注意的是,为了追求极致的稳定性,官方主动撤回了尚未完全成熟的Model相关功能。这种“留白”策略虽然可能让部分激进开发者感到遗憾,但从长远看,它确保了当前版本在核心功能上的可靠与可控,体现了开源项目对质量边线的坚守。