基本信息
标准号:
DB33/T 978-2015
中文名称:电子商务平台安全管理规范
所属省份:浙江省地方标准(DB33)
标准状态:现行
发布日期:2015-07-16
实施日期:2015-08-16
出版语种:简体中文
下载格式:.pdf .zip
下载大小:355.13 KB
标准分类号
标准ICS号:35.240.60
中标分类号:L67
标准简介
本文档为浙江省地方标准DB33/T 978-2015《电子商务平台安全管理规范》。该标准规定了电子商务平台在安全运营管理机构、人员管理、应急预案、安全运营工作流程及改进等方面的要求,旨在保障电子商务平台的信息安全,促进电子商务健康发展。
部分标准内容
ICS 35.240.60
L67
DB33
浙江省地方标准
DB33/T 978—2015
电子商务平台安全管理规范
Security management specifications for electronic commerce platform
2015-07-16发布
2015-08-16实施
浙江省质量技术监督局 发布
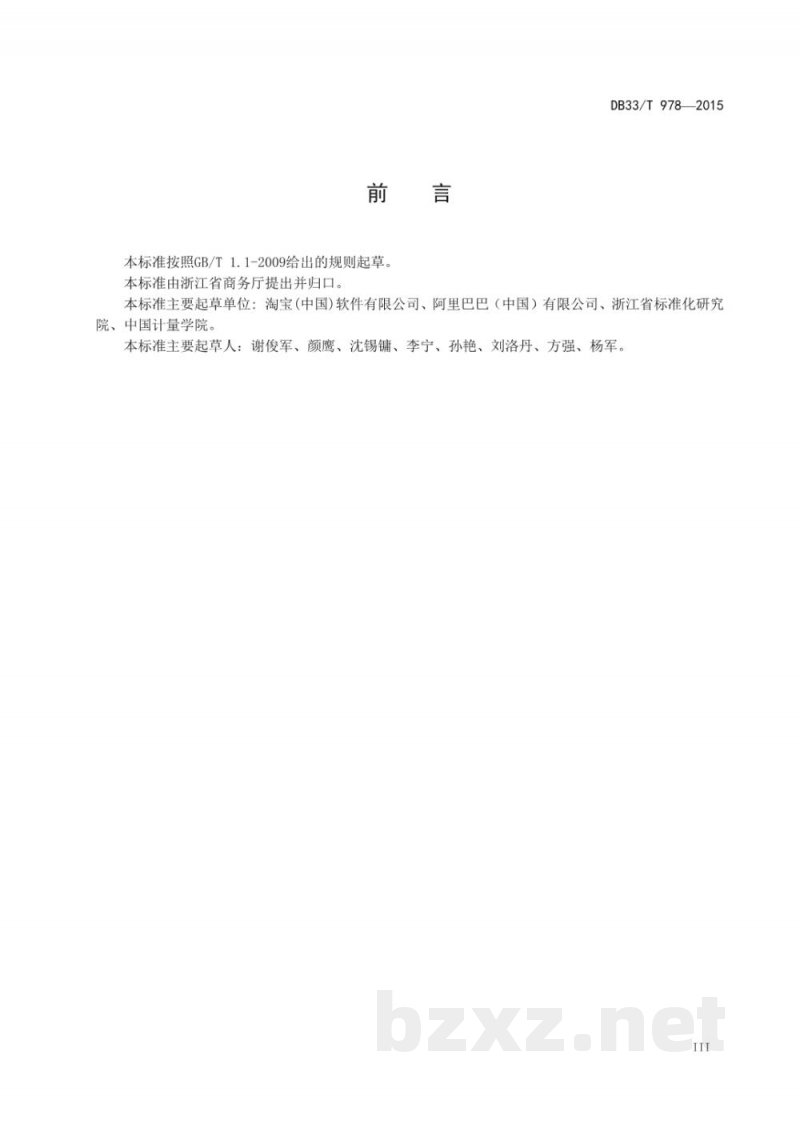
前言
本标准按照GB/T 1.1-2009给出的规则起草。
本标准由浙江省商务厅提出并归口。
本标准主要起草单位:淘宝(中国)软件有限公司、阿里巴巴(中国)有限公司、浙江省标准化研究院、中国计量学院。
本标准主要起草人:谢俊军、颜鹰、沈锡铺、李宁、孙艳、刘洛丹、方强、杨军。
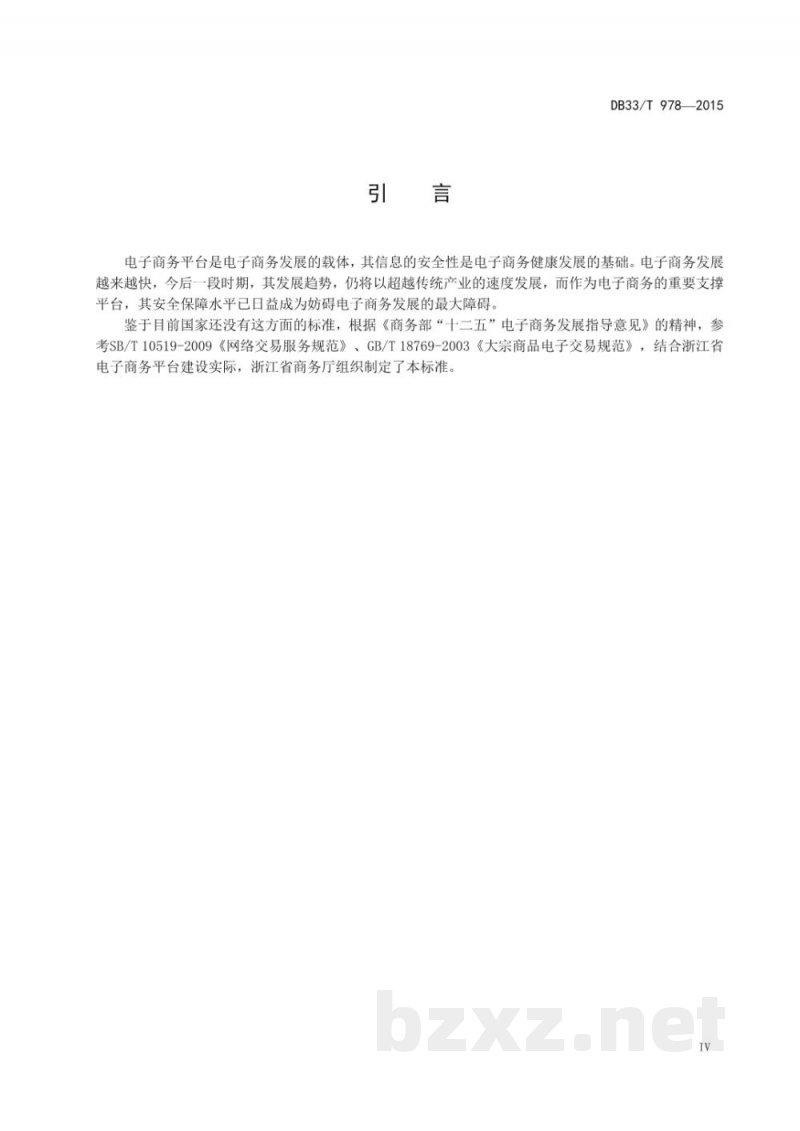
引言
电子商务平台是电子商务发展的载体,其信息的安全性是电子商务健康发展的基础。电子商务发展越来越快,今后一段时期,其发展趋势,仍将以超越传统产业的速度发展,而作为电子商务的重要支撑平台,其安全保障水平已日益成为妨碍电子商务发展的最大障碍。鉴于目前国家还没有这方面的标准,根据《商务部“十二五”电子商务发展指导意见》的精神,参考SB/T 10519-2009《网络交易服务规范》、GB/T 18769-2003《大宗商品电子交易规范》,结合浙江省电子商务平台建设实际,浙江省商务厅组织制定了本标准。
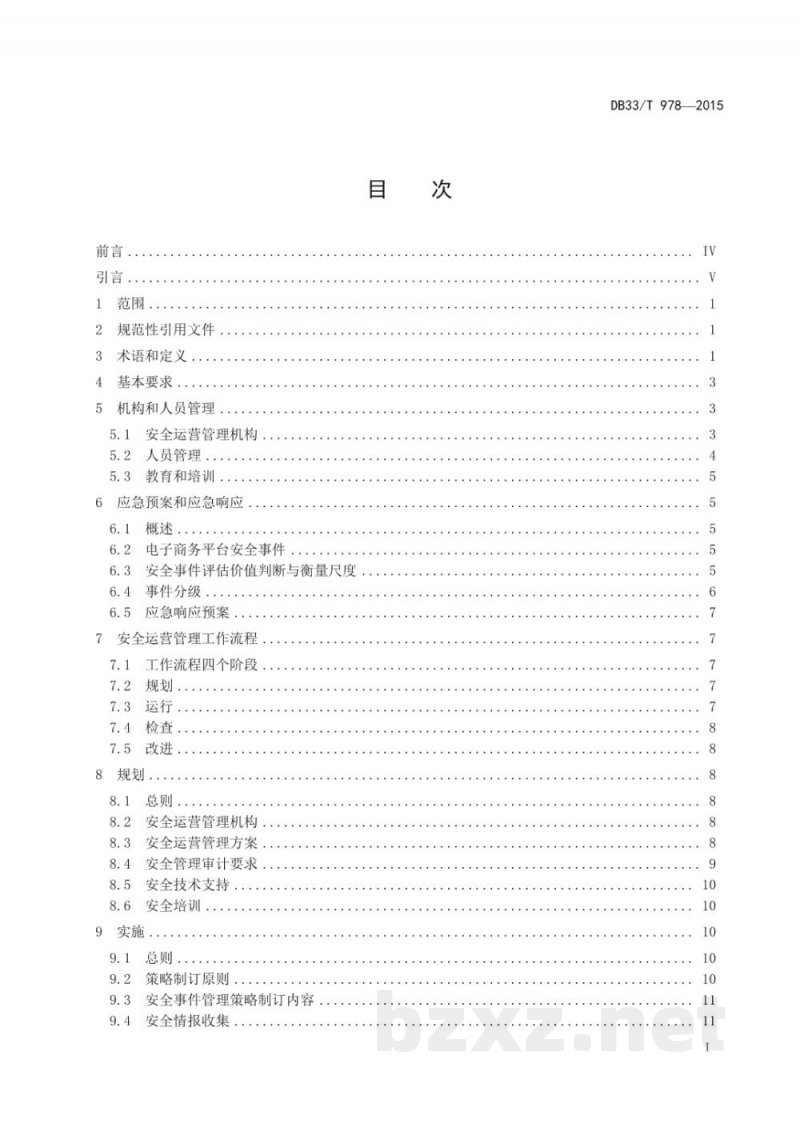
1 范围
本标准规定了电子商务平台安全管理的基本要求、机构和人员管理、应急预案和应急响应、安全运营管理工作流程、检查与改进等内容。
本标准适用于电子商务平台的安全管理活动。
2 规范性引用文件
下列文件对于本文件的应用是必不可少的。凡是注日期的引用文件,仅注日期的版本适用于本文件。凡是不注日期的引用文件,其最新版本(包括所有的修改单)适用于本文件。
GB/T 18769-2003 大宗商品电子交易规范
SB/T 10519-2009 网络交易服务规范
3 术语和定义
下列术语和定义适用于本文件。
3.1 电子商务平台 electronic commerce platform
为电子商务活动提供交易环境、基础设施、安全服务、支付结算、物流配送、信用认证等支持服务的平台。
3.2 安全事件 security incident
对信息系统或业务造成潜在或实际危害的安全状况。
4 基本要求
电子商务平台应建立并实施全面的安全管理体系,确保平台的安全性、可靠性和可用性。
5 机构和人员管理
5.1 安全运营管理机构
电子商务平台应设立或指定专门的安全运营管理机构,负责平台的安全管理工作。
5.2 人员管理
应明确安全管理人员的职责和权限,确保关键岗位人员具备相应的安全意识和技能。
5.3 教育和培训
定期对员工进行安全教育和培训,提高全员的安全意识和防范能力。
6 应急预案和应急响应
6.1 概述
电子商务平台应制定安全事件应急预案,明确应急响应的组织体系、职责分工、处置流程等。
6.2 电子商务平台安全事件
定义和分类平台可能面临的主要安全事件类型。
6.3 安全事件评估
建立安全事件评估机制,判断事件的影响范围和严重程度。
6.4 事件分级
根据事件的影响程度,将安全事件分为不同等级,以便采取相应的响应措施。
6.5 应急响应预案
制定详细的应急响应预案,包括预警、处置、恢复等环节。
7 安全运营管理工作流程
7.1 工作流程四个阶段
安全运营管理工作包括规划、运行、检查和改进四个阶段,形成持续改进的闭环管理。
7.2 规划
7.3 运行
7.4 检查
7.5 改进
8 规划
8.1 总则
制定安全规划的总体原则和目标。
8.2 安全运营管理机构
明确规划阶段对机构设置的要求。
8.3 安全运营管理方案
制定具体的安全运营管理方案。
8.4 安全管理审计要求
规定安全审计的范围、频率和方法。
8.5 安全技术支持
确定所需的安全技术支持手段。
8.6 安全培训
规划安全培训的内容和计划。
9 实施
9.1 总则
安全策略实施的一般要求。
9.2 策略制订原则
制定安全策略应遵循的原则,如最小权限、纵深防御等。
9.3 安全事件管理策略制订内容
具体规定安全事件管理的策略内容。
9.4 安全情报收集
建立安全情报收集和分析机制。
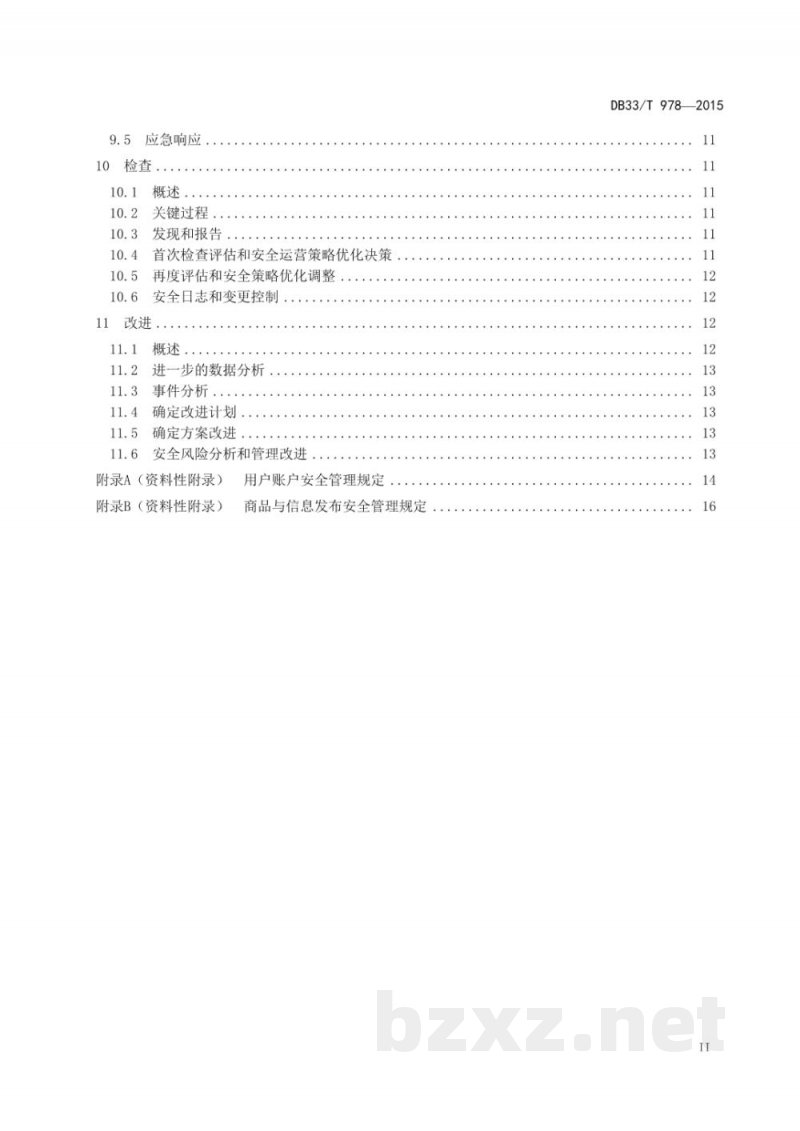
9.5 应急响应
落实应急响应预案的执行。
10 检查
10.1 概述
安全检查的目的和意义。
10.2 关键过程
检查过程中需要关注的核心环节。
10.3 发现和报告
安全漏洞或事件的发现与报告流程。
10.4 首次检查评估和安全运营策略优化决策
10.5 再度评估和安全策略优化调整
10.6 安全日志和变更控制
对安全日志的记录分析和系统变更的控制。
11 改进
11.1 概述
持续改进的基本原则。
11.2 进一步的数据分析
基于检查和分析数据,深入挖掘安全问题。
11.3 事件分析
对已发生的安全事件进行根本原因分析。
11.4 确定改进计划
制定具体的改进措施和时间表。
11.5 确定方案改进
优化现有的安全方案。
11.6 安全风险分析和管理改进
重新评估风险,完善管理流程。
附录A(资料性附录)
用户账户安全管理规定
附录B(资料性附录)
商品与信息发布安全管理规定
小提示:此标准内容仅展示完整标准里的部分截取内容,若需要完整标准请到上方自行免费下载完整标准文档。
📥 下载资源
免费下载解压密码 www.bzxz.net
🌀 夸克网盘
下载大小:355.13 KB · zip
前往下载 →
💡
点击"前往下载"跳转网盘,直接保存文件
遇到问题?