基本信息
标准号:
QJ 1877-1990
QJ 1877-1990管理信息系统总体标准 数据安全技术实施细则
标准类别:航天工业行业标准(QJ)
发布日期:1990-01-13
实施日期:1990-12-06
作废日期:2006-05-01
出版语种:简体中文
下载格式:.rar.pdf
下载大小:1.04 MB
相关标签:
总体
数据安全
管理信息系统
实施细则
标准分类号
中标分类号:航空、航天>>航空、航天综合>>V07电子计算机应用
相关单位信息
标准简介
QJ 1877-1990 管理信息系统总体标准 数据安全技术实施细则 QJ1877-1990
📥 下载资源
免费下载解压密码 www.bzxz.net
🌀 夸克网盘
下载大小:1.04 MB · zip
前往下载 →
💡
点击"前往下载"跳转网盘,直接保存文件
遇到问题?
标准内容
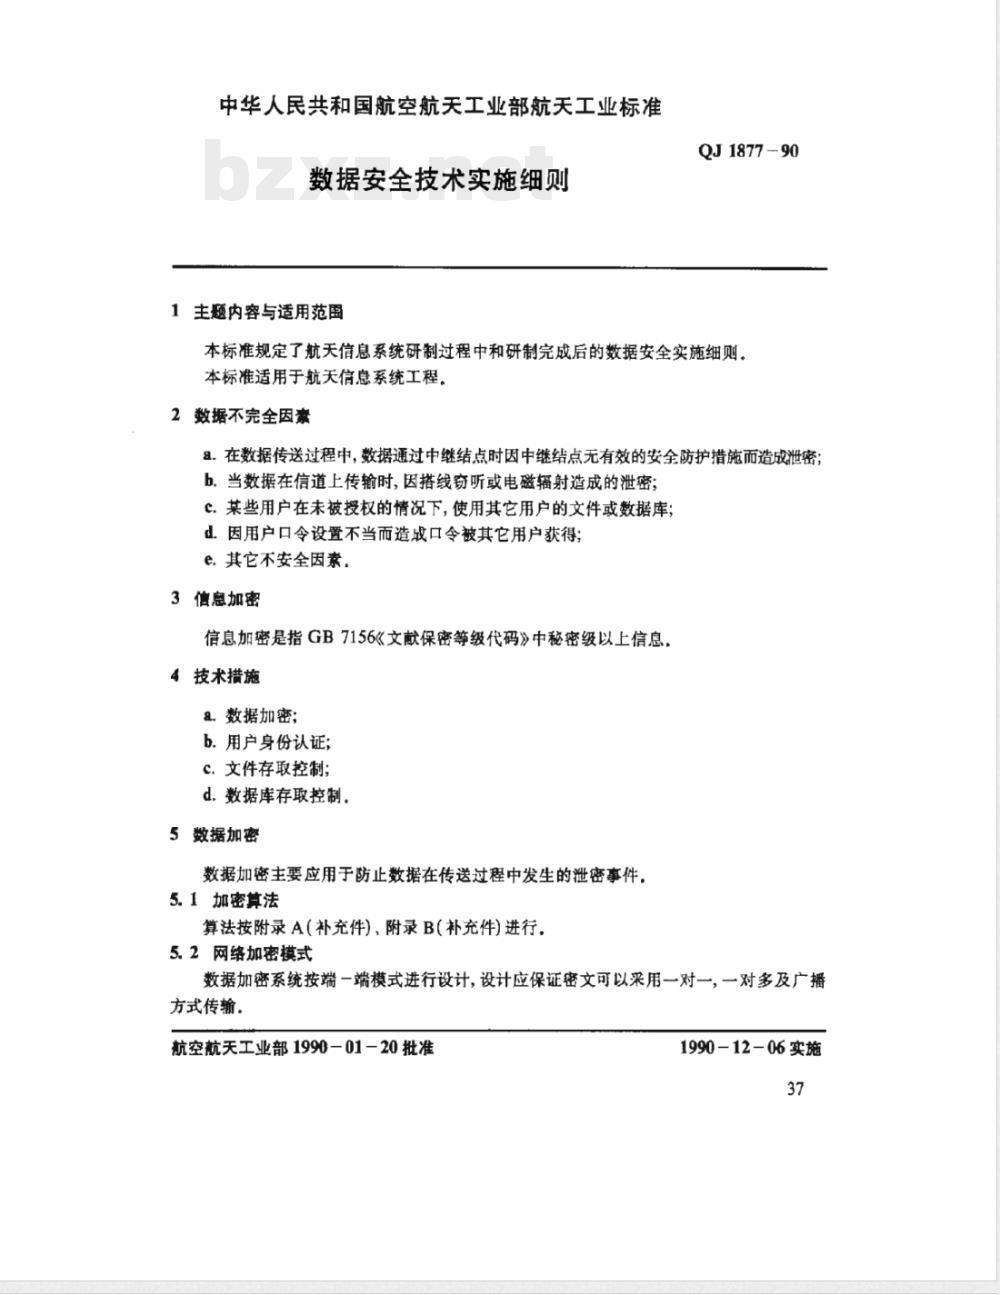
中华人民共和国航空航天工业部航天工业标准数据安全技术实施细则
1主题内容与适用范围
QJ1877-90
本标准规定了航天信息系统研制过程中和研制完成后的数据安全实施细则。本标准适用于航天信息系统工程,2数据不完全因素
8.在数据传送过程中,数据通过中继结点时因中继结点无有效的安全防护措施而造成泄密;b.当数据在信道上传输时,因搭线窃听或电磁辐射造成的泄密;c.某些用户在未被授权的情况下,使用其它用户的文件或数据库;d因用户口令设置不当而造或口令被其它用户获得;e.其它不安全因素,
3信息加密
信息加密是指GB7156《文献保密等级代码》中秘密级以上信息,4技术措施
a.数据加密:
b.用户身份认证;
c.文件存取控制;
d.数据库存取控制,
5数据加密
数据加密主要应用于防止数据在传送过程中发生的泄密事件。5.1加密算法
算法按附录A(补充件)、附录B(补充件)进行,5.2网络加密模式
数据加密系统按端一端模式进行设计,设计应保证密文可以采用一对一,一对多及广播方式传输。
航空航天工业部1990一01-20批准1990-12-06实施
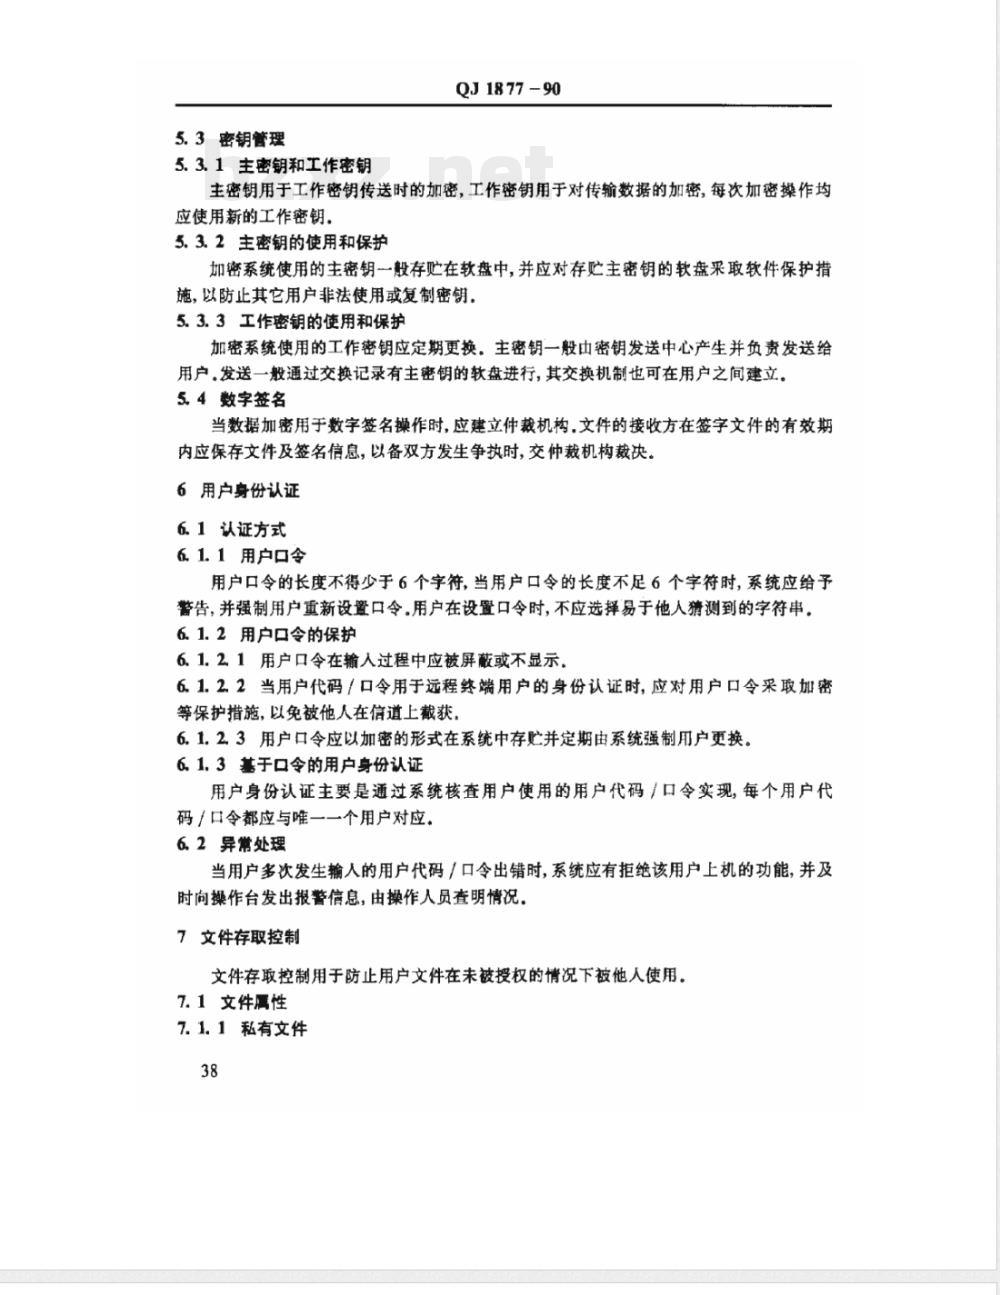
5.3密钥管理
5.3.1主密钥和工作密钥
QJ1877-90
主密钥用于工作密钥传送时的加密,工作密钥用于对传输数据的加密,每次加密操作均应使用新的工作密钥。
5.3.2主密钥的使用和保护
加密系统使用的主密钥一般存贮在软盘中,并应对存贮主密钥的软盘采取软件保护措施,以防止其它用户非法使用或复制密钥,5.3.3工作密钥的使用和保护
加密系统使用的工作密钥应定期更换,主密钥一般由密钥发送中心产生并负责发送给用户,发送一般通过交换记录有主密钥的软盘进行,其交换机制也可在用户之间建立,5.4数字签名
当数据加密用于数字签名操作时,应建立仲裁机构,文件的接收方在签字文件的有效期内应保存文件及签名信息,以备双方发生争执时,交仲裁机构裁决。6用户身份认证
6.1认证方式
61.1.用户口令
用户口令的长度不得少于6个字符,当用户口令的长度不足6个字符时,系统应给予警告,并强制用户重新设置口令.用户在设置口令时,不应选择易于他人猜测到的字符串。6.1.2用户口令的保护
6.1.21用户口令在输人过程中应被屏蔽或不显示。6.1.2.2当用户代码/口令用于远程终端用户的身份认证时,应对用户口令采取加密等保护措施,以免被他人在信道上截获。6,1.23用户口令应以加密的形式在系统中存并定期由系统强制用户更换,6.1.3基于口令的用户身份认证
用户身份认证主要是通过系统核查用户使用的用户代码/口令实现,每个用户代码口令都应与唯一一个用户对应。6.2异常处理
当用户多次发生输人的用户代码/口令出错时,系统应有拒绝该用户上机的功能,并及时向操作台发出报警信息,由操作人员查明情况,7文件存取控制
文件存取控制用于防止用户文件在未被授权的情况下被他人使用。7.1文件属性
7.1.1私有文件
QJ1877-90
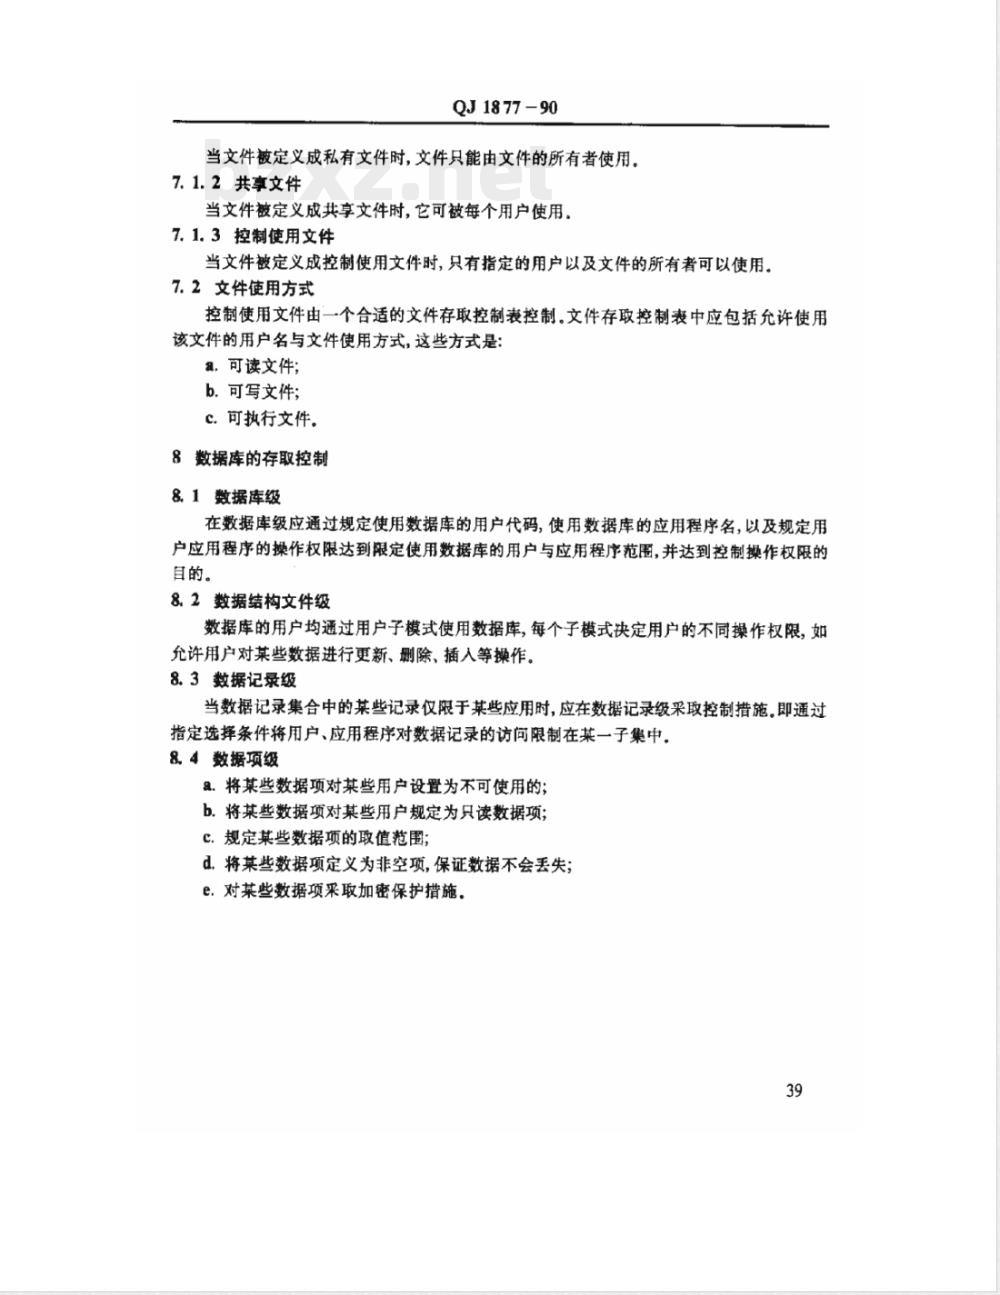
当文件被定义成私有文件时,文件只能由文件的所有者使用,7.1.2共享文件
当文件被定义成共享文件时,它可被每个用户使用。7.1.3控制使用文件
当文件被定义成控制使用文件时,只有指定的用户以及文件的所有者可以使用。7.2文件使用方式
控制使用文件由一个合适的文件存取控制表控制.文件存取控制表中应包括允许使用该文件的用户名与文件使用方式,这些方式是:n。可读文件;
b.可写文件;
c.可执行文件。
8数据库的存取控制
8.1数据库级
在数据库级应通过规定使用数据库的用户代码,使用数据库的应用程序名,以及规定用户应用程序的操作权限达到限定使用数据库的用户与应用程序范围,并达到控制操作权限的目的。
8.2数据结构文件级
数据库的用户均通过用户子模式使用数据库,每个子模式快定用户的不同操作权限,如允许用户对某些数据进行更新、删除、插入等操作。8.3数据记录级
当数据记录集合中的某些记录仅限于某些应用时,应在数据记录级采取控制措施,即通过指定选择条件将用户、应用程序对数据记录的访问限制在某一子集中,8.4数据项级
a.将某些数据项对某些用户设置为不可使用的;b.将某些数据项对某些用户规定为只读数据项;C.规定某些数据项的取值范围
d将某些数据项定义为非空项,保证数据不会丢失;e.对菜些数据项采取加密保护措施。39
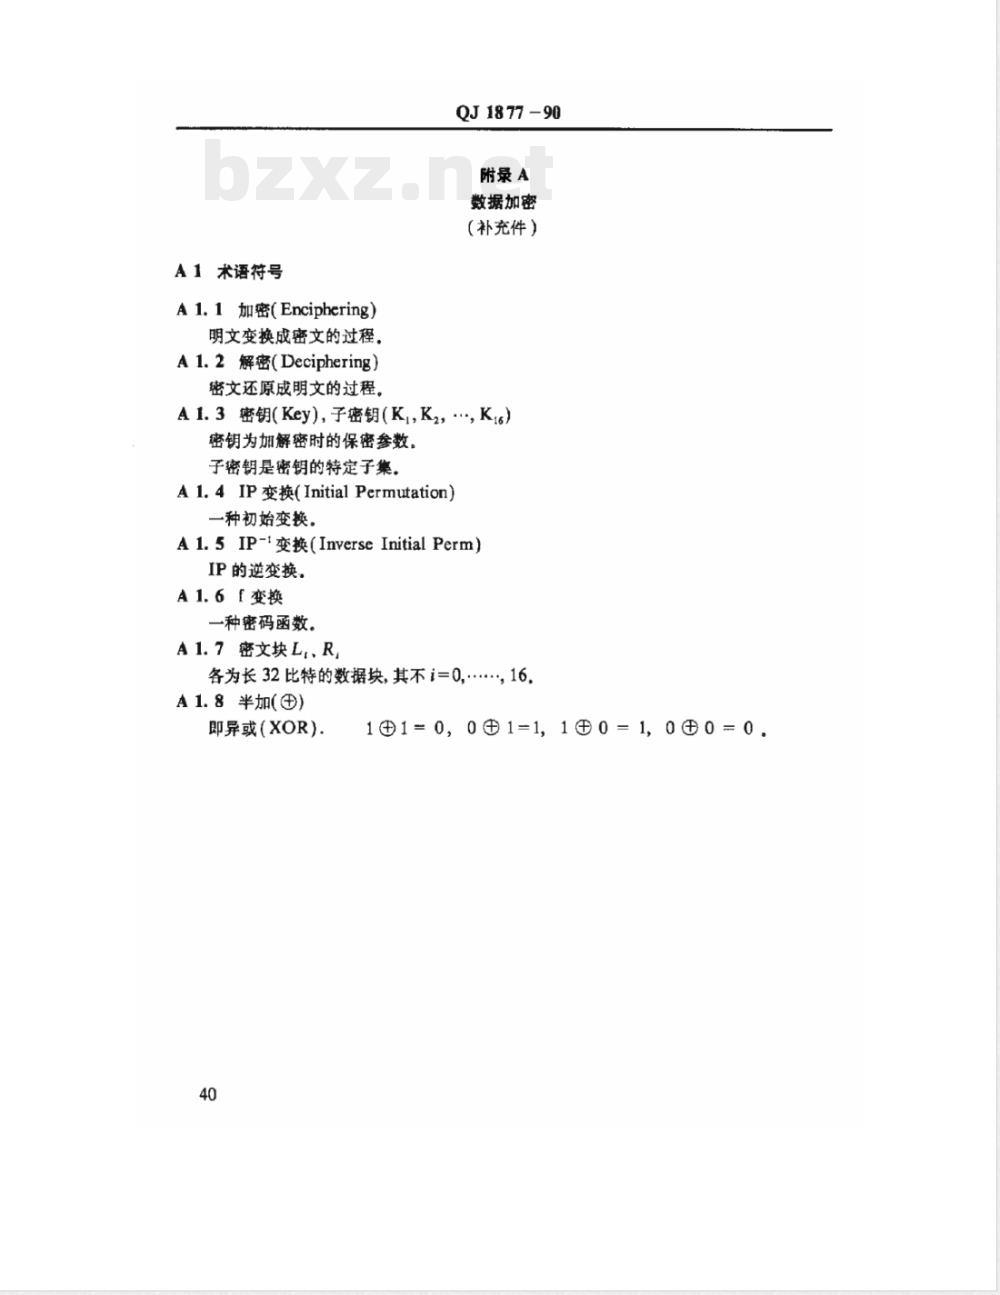
A1术语符号
A1.1加密(Enciphering)
明文变换成密文的过程
A1.2解密(Deciphering)
密文还原成明文的过程。
QJ1877-90
附录A
数据加密
(补充件)
A1.3密钥Key),子密钥(K,K,K)密钥为加解密时的保密参数,
子密钥是密钥的特定子集。
A1.4IP变换(InitialPermutation)一种初始变换,
A1.5IP-变换(InverseInitialPerm)IP的逆变换。
A1.6「变换
一种密码函数。
A1.7密文块L.、R
各为长32比特的数据块,其不i=0….*,16.A1.8半加()
即异或(XOR).
101=0,001=1,100=1000=0.
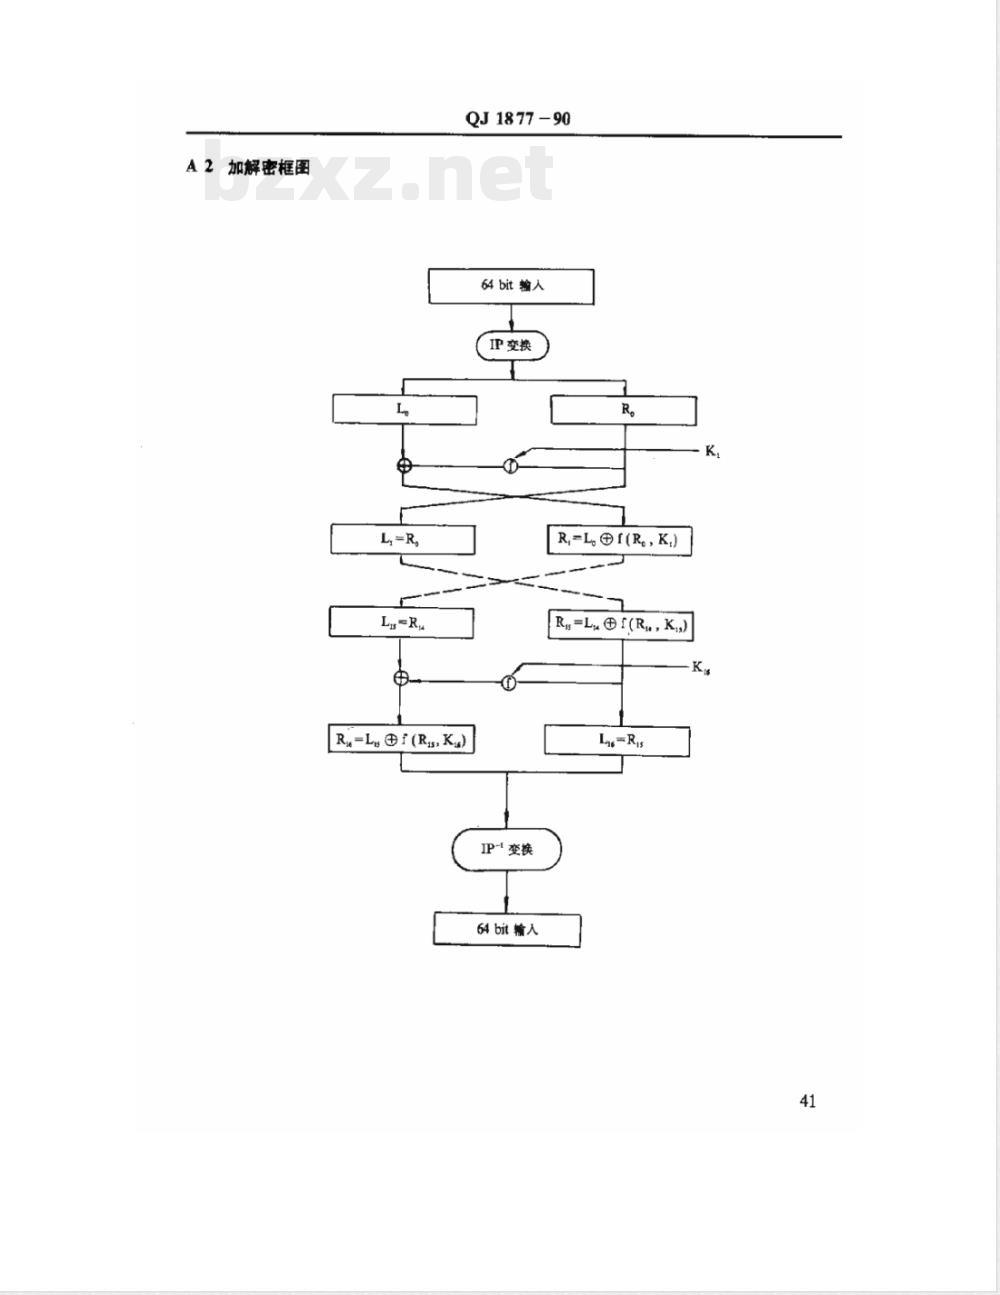
A2加解密框图
QJ1877-90
64bit验人
IP变换
R-LOf(R,K)
R-Lu@r(Ru,K)
R-LI(Ru,K)
IP-变换
64bit输入
Lug=Rs
B1术语符号
B1.1公开密钥(PublicKey)
QJ1877-90
附录B
加密算法
(补充件)
一对由公开幂指数(PublicExponent)和算术模(ArithmeticModulus)组成的参数,
B1.2秘密密钥(SecretKey)
一对由秘密幂指数(SecretExponent)和算术模(ArithmeticModulus)组成的参数,B1.3X和Y是两个值小于模的数据块.算术模由N表示,公开幂指数和秘密幂指数分别由e和d表示。构成算术模N的两个因数分别由p和q表示,B1.4\Icm代表最小公倍数。“modN代表算术模N运算。B2算法描述
RSA算法是一种非对称算法,它用如下函数完成数据块的转换:Y=XmodN(X小于N)
X=Y\modN=(X\)\modN
其中:
附加说明:
e-d=lmodlcm(p-1,g-1);
本标准由航空航天工业部七○八所提出,本标准由航空航天工业部七一○所负资起草。本标准主要起草人:王华、徐伟民。42
小提示:此标准内容仅展示完整标准里的部分截取内容,若需要完整标准请到上方自行免费下载完整标准文档。